

ChatGPTでの情報漏洩の原因と対策、事故事例を解説!
最終更新日:2026年09月18日
記事監修者:森下 佳宏|BizTech株式会社 代表取締役
ChatGPTを業務で利用するにあたり、機密情報や個人情報の漏洩を心配している方も多いのではないでしょうか。
この記事では、ChatGPTで情報漏洩が起こる原因や実際の事故・事例、安全に利用するための対策を解説します。機密情報の入力、共有設定、アカウント管理、外部サービスとの連携など、利用時に確認すべきポイントを整理します。
関連記事:「ChatGPTとは?機能や使い方、料金について解説」
自分でChatGPTの導入に強いAI開発会社を探したい方はこちらの記事で特集していますので併せてご覧ください。
目次
ChatGPTで情報漏洩は起こりうる?
ChatGPTの利用によって情報漏洩が発生する可能性はあります。
OpenAIは、保存時・転送時のデータ暗号化やアクセス制御、第三者による侵入テストなど、複数のセキュリティ対策を講じています。
ただし、これらの対策によって情報漏洩のリスクが完全になくなるわけではありません。機密情報の入力、共有設定の誤り、アカウントの不正利用、外部サービスとの連携、サービス側の不具合などによって情報が流出する可能性があります。
ChatGPTを安全に利用するには、サービス側のセキュリティ対策だけでなく、利用者や企業による情報管理と運用ルールの整備も必要です。
関連記事:「ChatGPTの危険性とは?企業や個人が行うべき安全対策を解説」
なぜChatGPTで情報漏洩が起こる?
ChatGPTの利用に伴う情報漏洩は、サービス自体の不具合だけでなく、利用者による情報の入力や共有、アカウント管理、外部サービスとの連携設定など、複数の原因によって発生する可能性があります。
主な原因は以下のとおりです。
- 機密情報や個人情報をChatGPTへ入力する
- チャットやファイルの共有範囲を誤って設定する
- アカウントや認証情報を不適切に管理する
- 外部サービスとの連携設定に不備がある
- サービスのバグやセキュリティインシデントが発生する
それぞれの原因を解説します。
機密情報や個人情報をChatGPTへ入力する
ChatGPTへ入力した内容は、サービスを提供するためにOpenAIのサーバーへ送信されます。そのため、従業員が顧客情報、社外秘の資料、ソースコードなどを会社の許可なく入力すると、機密情報を社外サービスへ送信したことになります。
個人向けのChatGPTでは、設定によって入力・出力内容がモデル改善に使用される場合があります。一方、ChatGPT Business、Enterprise、OpenAI APIでは、組織のデータはデフォルトでモデル学習に使用されません。
参照:「OpenAIにおけるデータの利用方法|OpenAI公式」
チャットやファイルの共有範囲を誤って設定する
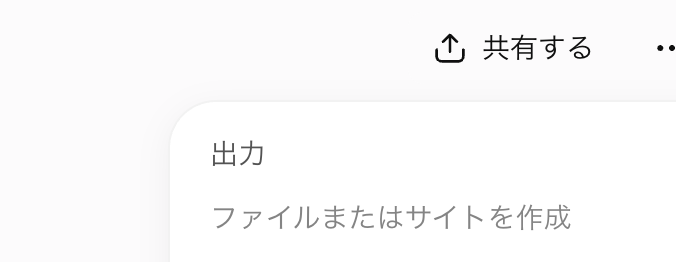
ChatGPTでは、上記画像のように、画面上の「共有する」をクリックして共有リンクを作成し、会話や回答、対応する画像、アップロードファイルなどを他者に共有できます。
個人向けアカウントで作成した共有リンクは、URLを知っている人であれば閲覧でき、受け取った人が第三者へ転送することも可能です。共有内容に顧客情報、社内資料、ソースコード、個人情報などが含まれていると、意図しない相手に閲覧される可能性があります。
Business、Enterprise、Eduなどの管理対象ワークスペースから作成したリンクは、対象ワークスペースのメンバーだけが閲覧できます。ただし、ワークスペース内であっても、本来共有すべきでないメンバーに情報が閲覧される可能性があります。また、ワークスペースの共有リンクには、共有後に追加したメッセージが反映される場合があります。
参照:「ChatGPTの共有リンクに関する説明|OpenAI公式」
アカウントや認証情報を不適切に管理する
ChatGPTのアカウントを複数人で共有したり、パスワードを使い回したりすると、不正アクセスや情報漏洩のリスクが高まります。
第三者にアカウントへログインされると、保存されたチャット、アップロードファイル、プロジェクト、カスタムGPTなどを閲覧される可能性があります。OpenAIのアカウントは、アカウントを作成した本人が使用することを前提としており、複数人での共有は認められていません。
関連記事:「ChatGPTアカウント共有は可能?使い回しのリスクや適切な導入方法を解説」
外部サービスとの連携設定に不備がある
ChatGPTでは、Google DriveやSlackなどの外部サービスと連携し、保存されているファイルやメッセージを検索・参照できます。また、連携するアプリによっては、ファイルのアップロードや情報の更新などの操作にも対応します。
連携時に必要以上に広いアクセス権限を付与したり、社内のアクセス制御を適切に設定していなかったりすると、本来参照すべきでない情報をChatGPTが取得する可能性があります。
カスタムGPTのActionsなどを通じて第三者のサービスへデータを送信する場合、そのデータは送信先サービスのプライバシーポリシーや保存方針に基づいて取り扱われます。
参照:「ChatGPTにおける外部アプリとの連携|OpenAI公式」
サービスのバグやセキュリティインシデントが発生する
利用者側で適切に情報を管理していても、サービスのバグやサイバー攻撃などによって、情報が流出する可能性を完全になくすことはできません。
そのため、サービスへ送信する情報を必要最小限にし、流出した場合に重大な影響が生じる情報は安易に入力しないことが重要です。
LLMに強い会社・サービスの選定・紹介を行います
今年度LLM相談急増中!紹介実績1,000件超え!
・ご相談からご紹介まで完全無料
・貴社に最適な会社に手間なく出会える
・AIのプロが貴社の代わりに数社選定
・お客様満足度96.8%超
・GPT、Claude、Gemini、Llama等の複数モデルに対応
完全無料・最短1日でご紹介 LLMに強いAI会社選定を依頼する
ChatGPTで実際に発生した情報漏洩の事故・事例
ChatGPTに関連する情報漏洩は、利用者による機密情報の入力、共有設定、サービス側の不具合など、さまざまな原因で発生しています。
ここでは、実際に報道・公表された3つの事例を紹介します。
共有した会話がGoogle検索に表示された事例
2025年には、ChatGPTで共有された会話がGoogleなどの検索エンジンに登録され、検索結果から閲覧できる状態になっていることが報じられました。
当時は、ChatGPTで会話の共有リンクを作成する際に、検索エンジンから発見できるようにする設定が用意されていました。この設定は利用者が有効にする方式でしたが、公開範囲を十分に理解せずに選択した可能性も指摘されています。
報道によると、約4,500件のChatGPTの会話がGoogleの検索結果に表示されており、メンタルヘルスや人間関係など、個人的な情報を含む会話も確認されました。
共有ページにアカウント名が表示されていなくても、会話内に氏名、所属、連絡先などを入力していた場合は、内容から個人を特定される可能性があります。
尚、OpenAIはプライバシー上の懸念を受け、会話を検索エンジンから発見可能にする機能を削除しました。
参照:「ChatGPTの会話がGoogle検索に表示された事例|Windows Central」
サムスン電子で機密情報が入力された事例
サムスン電子では、2023年にChatGPTの社内利用を許可した後、約20日間で機密性の高い社内情報が入力される事案が少なくとも3件発生したと報じられました。
報道された内容は以下のとおりです。
- 半導体設備に関するソースコードを入力し、エラーの解決方法を質問した
- 歩留まりや不良設備に関するプログラムのソースコードを入力し、最適化を依頼した
- 社内会議の録音データを文字に起こしたファイルを入力し、議事録の作成を依頼した
サムスン電子は事案の調査を進めるとともに、緊急措置としてChatGPTへ入力できるデータ量を制限しました。
この事例は、業務効率化を目的とした利用であっても、従業員の判断によってソースコードや会議内容などの機密情報が外部サービスへ送信される可能性を示しています。
参照:「Samsung、ChatGPTの社内利用で3件の機密漏洩|PC Watch」
バグで別のユーザーの情報が表示された事例
2023年3月、ChatGPTで使用されていたオープンソースライブラリのバグにより、一部のユーザーに別のユーザーのチャットタイトルが表示される問題が発生しました。
同じ時間帯に利用していた場合、新しく作成された会話の最初のメッセージが、別のユーザーのチャット履歴に表示された可能性もあります。
さらに、特定の9時間にChatGPTを利用していたPlus加入者のうち1.2%について、以下の決済関連情報が別のユーザーに表示された可能性があることも公表されました。
- 氏名
- メールアドレス
- 請求先住所
- クレジットカードの種類と下4桁
- クレジットカードの有効期限
クレジットカード番号の全桁は表示されていません。OpenAIは問題を確認した後にChatGPTを一時停止し、原因となったバグの修正や、返されるデータが正しいユーザーのものかを確認する仕組みの強化を行いました。
この事例から、利用者側で適切に情報を管理していても、サービス側の不具合によって情報が意図せず表示される可能性があることが分かります。
参照:「2023年3月20日に発生したChatGPTの障害|OpenAI公式」
ChatGPTで情報漏洩を防ぐためのポイント
ChatGPTを使用する上で、情報漏洩を防ぐためのポイントは以下です。
- 機密情報や個人情報を安易に入力しない
- モデル学習への利用を停止する
- 共有リンクやファイルの公開範囲を確認する
- アカウントを共有せず、多要素認証を設定する
- 外部サービスとの連携権限を管理する
- OpenAI APIやAzure OpenAIを適切に活用する
- 法人向けプランを利用する
それぞれのポイントを解説します。
企業のChatGPT導入成功事例、失敗例解説はこちらの記事で詳しく説明していますので併せてご覧ください。
機密情報や個人情報を安易に入力しない
ChatGPTへ入力した内容は、回答を生成するためにOpenAIのサーバーへ送信されます。個人向けプランでは、設定によって入力・出力内容がモデル改善に使用される場合もあります。
そのため、顧客情報、個人情報、未公開の経営情報、社外秘の資料、ソースコードなどを、社内規程や契約を確認せずに入力することは避ける必要があります。
情報の一部を置き換える、個人を特定できないように加工する、必要な部分だけを入力するなど、取り扱う情報を最小限にすることも有効です。
モデル学習への利用を停止する
個人向けのChatGPTでは、データコントロールから「すべての人のためにモデルを改善する(Improve the model for everyone)」をオフにすることで、新しい会話をOpenAIのモデル改善に使用しないよう設定できます。
この設定をオフにしても、通常のチャットは履歴に保存されます。履歴を残したくない場合は、一時チャット(Temporary Chat)を利用します。一時チャットは履歴に表示されず、モデル改善にも使用されませんが、安全性の確認などを目的として最長30日間保持される場合があります。
ただし、モデル学習への利用を停止しても、入力内容の送信や保存自体が行われなくなるわけではありません。機密情報を入力してよいことを意味するものではないため、社内ルールと併せて運用する必要があります。
関連記事:「ChatGPTを「学習させない」オプトアウト設定とは?手順やメリットを解説」
共有リンクやファイルの共有範囲を確認する
ChatGPTの共有リンクには、会話内容だけでなく、画像やアップロードしたファイルが含まれる場合があります。個人向けアカウントで作成した共有リンクは、URLを知っている人であれば閲覧できるため、送信先や共有内容を事前に確認することが重要です。
共有する前にプレビュー画面で対象となる会話全体を確認し、顧客情報、個人情報、社内資料などが含まれている場合は共有を避けましょう。
作成済みの共有リンクは、ChatGPTの「設定」から確認・削除できます。不要になったリンクは放置せず、速やかに削除することも情報漏洩対策になります。
アカウントを共有せず多要素認証を設定する
ChatGPTのアカウントを複数人で共有すると、誰がどの情報へアクセスしたのか把握しにくくなり、パスワードの漏洩や不正利用が発生するリスクも高まります。
アカウントは利用者ごとに作成し、他のサービスで使用していないパスワードと多要素認証を設定しましょう。第三者によるアクセスが疑われる場合は、パスワードの変更やすべての端末からのログアウトを行う必要があります。
企業で利用する場合は、法人向けプランのメンバー管理やSSOなどを活用し、入社・異動・退職に合わせてアクセス権限を管理することも重要です。
外部サービスとの連携権限を管理する
ChatGPTをGoogle DriveやSlackなどの外部サービスと連携すると、ChatGPTからファイルやメッセージなどを検索・参照できるようになります。
連携時には、ChatGPTがアクセスできるデータと実行できる操作を確認し、必要最小限の権限だけを付与することが重要です。社内で承認されていないサービスや、データの保存先・利用目的が確認できないサービスとの連携は避けましょう。
企業では、利用を許可する外部サービスやカスタムGPTのActionsを管理者が制限し、不要になった連携や権限を定期的に解除する運用も必要です。
OpenAI APIやAzure OpenAIを適切に活用する
OpenAI APIを利用すると、AIモデルを自社のシステムや業務プロセスに組み込めます。APIへ送信したデータは、明示的にオプトインしない限り、OpenAIのモデル学習に使用されません。
ただし、APIを利用するだけで情報漏洩を防げるわけではありません。APIキーの漏洩、過剰なアクセス権限、ログへの機密情報の記録、連携先システムの脆弱性などにも対策が必要です。
導入時には、APIキーをソースコードへ直接記載しない、利用者やシステムごとに権限を分ける、ログへ保存する情報を限定するなどの対策を行います。
関連記事:「OpenAI APIとは?料金や使い方、導入時の注意点を解説」
また、Azure OpenAI in Microsoft Foundry Modelsを利用すると、OpenAIのモデルをMicrosoft Azure上のシステムやアプリケーションから利用できます。
入力・出力データは、許可なく基盤モデルの学習に使用されません。また、AzureのID・権限管理、暗号化、プライベートエンドポイント、監視・ログ機能などを組み合わせ、自社のセキュリティ要件に応じた環境を構築できます。
関連記事:「Azure OpenAI in Microsoft Foundry Modelsとは?」
法人向けプランを利用する
複数の従業員がChatGPTを業務で利用する場合は、ChatGPT BusinessやEnterpriseなどの法人向けプランが適しています。
法人向けプランでは、組織の入力・出力データがデフォルトでOpenAIのモデル学習に使用されません。また、組織専用のワークスペースを利用し、メンバー、認証、権限、請求、カスタムGPTなどを組織として管理できます。
利用できる管理・セキュリティ機能はプランによって異なるため、利用人数だけでなく、SSO、アカウント管理、監査、データ保持などの要件を整理して選ぶことが重要です。
関連記事:「ChatGPTの法人契約とは?Business・Enterprise・APIの違いや選び方を解説」
LLMに強い会社・サービスの選定・紹介を行います
今年度LLM相談急増中!紹介実績1,000件超え!
・ご相談からご紹介まで完全無料
・貴社に最適な会社に手間なく出会える
・AIのプロが貴社の代わりに数社選定
・お客様満足度96.8%超
・GPT、Claude、Gemini、Llama等の複数モデルに対応
完全無料・最短1日でご紹介 LLMに強いAI会社選定を依頼する
ChatGPTの安全性についてよくある質問まとめ
- ChatGPTに入力した情報はほかのユーザーに漏洩しますか?
入力した情報が、そのままほかのユーザーへの回答に表示されるわけではありません。ただし、個人向けプランでは設定によってモデル改善に使用される場合があります。
また、共有設定の誤りやアカウントの不正利用、サービス側の不具合によって情報が流出する可能性もあるため、機密情報や個人情報は安易に入力しないことが重要です。
- 企業がChatGPTを安全に利用するにはどうすればよいですか?
入力できる情報を定めた社内ガイドラインを策定し、アカウントの個別発行、多要素認証、共有範囲や外部連携の管理を行います。
複数の従業員が利用する場合は、組織のデータがデフォルトでモデル学習に使用されず、メンバーや権限を管理できるChatGPT BusinessやEnterpriseも選択肢となります。
まとめ
ChatGPTの情報漏洩は、機密情報の入力、共有範囲の設定ミス、アカウントの不適切な管理、外部サービスとの連携、サービス側の不具合など、複数の原因によって発生する可能性があります。
モデル学習への利用を停止しても、入力内容が外部のサーバーへ送信されなくなるわけではありません。機密情報や個人情報を安易に入力せず、共有範囲、アカウント、外部連携の権限を適切に管理することが重要です。
企業で利用する場合は、ChatGPT BusinessやEnterprise、OpenAI API、Azure OpenAIなどを利用目的やセキュリティ要件に応じて選びます。サービスの選定だけでなく、社内ガイドラインの策定、アクセス権限の設定、従業員教育、利用状況の確認まで含めて運用体制を整えましょう。
AI Market 運営、BizTech株式会社 代表取締役|2021年にサービス提供を開始したAI Marketのコンサルタントとしても、お客様に寄り添いながら、現場のお客様の課題ヒアリングや企業のご紹介を5年以上実施しています。これまでにLLM・RAGを始め、画像認識、データ分析等、1,000件を超える様々なAI導入相談に対応し、参加累計8,000人を超えるAIイベントを主催。AIシステム開発PM歴8年以上。AI Marketの記事では、AIに関する情報をわかりやすくお伝えしています。(JDLA GENERAL 資格保有)
▶ 監修者の実績・経歴を詳しく見る
AI Market 公式𝕏:@AIMarket_jp
Youtubeチャンネル:@aimarket_channel
TikTok:@aimarket_jp
運営会社:BizTech株式会社
掲載記事に関するご意見・ご相談はこちら:ai-market-contents@biz-t.jp
お電話で無料相談

